Phisher geben sich nach wie vor am liebsten als Microsoft aus
Phisher setzen bei ihren Betrugsmaschen weiterhin am liebsten auf Microsoft: Laut Check Point haben sie den Softwarekonzern im dritten Quartal 2026 bei jedem dritten Marken-Phishing-Versuch imitiert. Zunehmend geraten aber auch KI-Plattformen ins Visier der Angreifer.

Microsoft ist die am häufigsten imitierte Marke bei Phishing-Kampagnen. Dies jedenfalls gemäss dem Brand Phishing Report von Check Point zum dritten Quartal 2026. Demnach wurde Microsoft bei 33 Prozent aller im Quartal erfassten Marken-Phishing-Versuche nachgeahmt. Im zweiten Quartal lag dieser Anteil noch bei 23 Prozent, im Vorjahresquartal sogar bei 40 Prozent.
Den zweiten und dritten Rang belegen laut dem Cybersecurity-Anbieter Apple und Google mit jeweils 8 Prozent. Apple rückte damit um zwei Plätze vor, während Linkedin mit 6 Prozent auf den vierten Rang zurückfiel. Amazon vervollständige mit 4 Prozent die Top 5, schreibt Check Point.
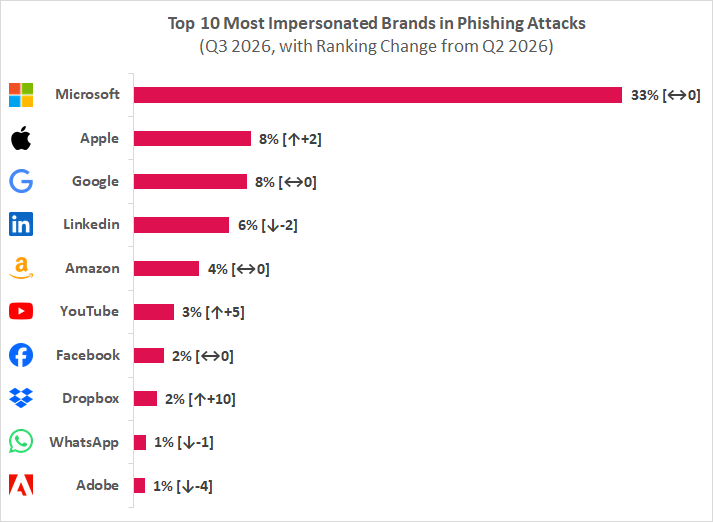
Im 3. Quartal 2026 imitieren Phisher Microsoft weiterhin deutlich öfters als andere Marken. (Source: zVg)
Die Analyse zeigt also: Am häufigsten imitierten Cyberkriminelle nach wie vor Marken aus dem Technologiesektor. Dahinter folgten soziale Netzwerke und Banken. Dabei nutzen die Angreifer vor allem das Vertrauen in bekannte Unternehmen aus, um an Zugangsdaten oder Zahlungsinformationen ihrer Opfer zu gelangen.
Auch KI-Plattformen zunehmend im Visier
Vermehrt würden Cyberkriminelle auch KI- und Entwicklerplattformen für ihre Phishing-Kampagnen missbrauchen, wie Check Point schreibt. So hätten die Sicherheitsforscher im dritten Quartal unter anderem Angriffe beobachtet, bei denen sich die Täter als Anbieter des KI-Assistenten Claude ausgaben.
Wie es weiter heisst, verschickten die Bösewichte in einer solchen Kampagne gefälschte E-Mails, in denen sie behaupteten, eine Zahlung von 500 Euro sei fehlgeschlagen. Dabei hätten sie Empfänger aufgefordert, ihre Zahlungsmethode zu aktualisieren - andernfalls würden ihr API-Zugang und ihre Claude-Lizenzen gesperrt. Laut Check Point zielte die Masche darauf ab, Zahlungsinformationen und Zugangsdaten zu erbeuten.
Bei einer weiteren Kampagne hätten die Angreifer die Website von Google Antigravity imitiert. Dort präsentierten sie gemäss Mitteilung einen vermeintlichen Installationsbefehl für Linux. Tatsächlich führte dieser jedoch dazu, dass ein schädliches Skript von einem externen Server heruntergeladen und ausgeführt wurde. Dadurch hätten die Kriminellen Code auf dem Gerät eines Opfers ausführen können, wie Check Point berichtet.
Angreifer wollen mehr als nur Passwörter
Auch Apple missbrauchten Cyberkriminelle für solche Angriffe. Laut dem Brand Phishing Report erstellten die Täter einen gefälschten Apple-Supportatikel. Darin hätten sie Mac-Nutzer dazu aufgefordert, bestimmte Terminalbefehle auszuführen, die angeblich die Leistung des Geräts verbessern sollten.
In einem anderen Fall lockten die Angreifer ihre Opfer auf eine gefälschte Website von Docusign, einem US-amerikanischen Anbieter elektronischer Signaturlösungen. Um ein dort angezeigtes Dokument zu öffnen, sollten die Nutzer vermeintlich ein Update installieren. Tatsächlich wurde dabei laut Check Point die legitime Fernverwaltungssoftware Fleetdeck heruntergeladen. Diese hätten die Cyberkriminellen dann einsetzen können, um sich unbefugten Zugriff auf die Geräte ihrer potenziellen Opfer zu verschaffen.
Die beobachteten Kampagnen zeigen Check Point zufolge, dass es Angreifern zunehmend nicht mehr nur um den Diebstahl von Zugangsdaten geht. Stattdessen versuchten sie auch, ihre Opfer zur Ausführung schädlicher Befehle oder zur Installation von Fernzugriffssoftware zu bewegen. Generative KI erleichtere es den Tätern zudem, überzeugende Phishing-Mails und gefälschte Websites im grossen Stil zu erstellen.
Schweizer Microsoft-Kunden geraten übrigens vergleichsweise häufig ins Visier von Cyberkriminellen: Im Europa-Vergleich liegt die Schweiz auf Rang 13. Welche Entwicklungen Microsofts Digital Defense Report ausserdem noch aufzeigt, lesen Sie hier.
Und wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Cleanstes Design für Fensterjalousien

Proofpoint übernimmt Varonis für 6,3 Milliarden US-Dollar

Onlinemagazin "Republik" meldet Datenabfluss

Harry Potter auf Bollywood-Art

Microsoft erweitert Schutzmechanismen für autonome KI-Agenten

Angreifer verbreiten Malware über AOMEI-Updates - auch in der Schweiz

Phisher geben sich nach wie vor am liebsten als Microsoft aus

Arctic Wolf integriert Ereignisdaten von Veeam in seine Security-Plattform

Cyberangriffe auf Schweizer Organisationen verdoppeln sich im Jahresvergleich