Warum gut gemeinte Ratschläge die Malware-Prävention untergraben
In Support-Foren und im Kollegenkreis kursieren hartnäckige Vereinfachungen: Browser seien grundsätzlich sicher, Zero-Day-Exploits zu selten und zu teuer für den Alltag, PDF-Dateien könnten grundsätzlich keine Schadsoftware enthalten. Für Sicherheitsverantwortliche mögen solche Aussagen wie harmlose Laienirrtümer wirken. Setzen sie sich jedoch in den Köpfen von Mitarbeitenden fest, werden sie zu einem Risikofaktor. Denn Cyberkriminelle nutzen genau die Sicherheitslücke, die zwischen gefühlter und tatsächlicher Bedrohungslage entsteht.
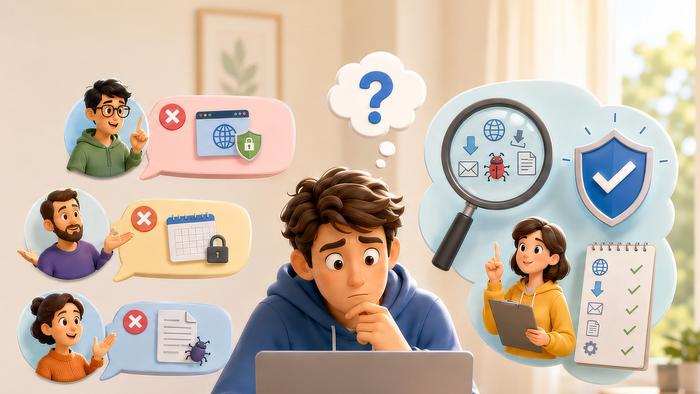
Ein typisches Szenario: Eine Mitarbeiterin landet auf einer dubiosen Webseite und öffnet eine heruntergeladene PDF-Datei. Das System reagiert danach träge und sie sucht online nach Rat. Häufig lauten gut gemeinte Antworten sinngemäss:
- "Browser könnten allein durch den Website-Besuch nicht infiziert werden",
- "Zero-Day-Exploits seien selten und ausschliesslich für gezielte Angriffe reserviert" und
- "PDF-Dateien sind ungefährlich. Man muss eine EXE-Datei herunterladen und ausführen, um sich zu infizieren."
Alle Aussagen sind in dieser Pauschalität falsch. Und sie verbreiten sich weiter und schaden langfristigen Bemühungen zur Malware-Prävention. Ein Blick auf aktuelle Zahlen und Angriffsmuster zeigt, warum differenzierte Aufklärung der bessere Weg ist.
Mythos 1: "Browser sind grundsätzlich sicher"
Seit dem Ende der Drive-by-Downloads über Java-Applets sind moderne Browser tatsächlich deutlich robuster. Neu hinzugekommen ist jedoch ein Risiko, das mit dem klassischen Browser-Exploit wenig zu tun hat: KI-Erweiterungen, die Inhalte beliebiger besuchter Websites auslesen und verarbeiten. Solche Erweiterungen sind anfällig für sogenannte Prompt Injections – manipulierte Inhalte auf Webseiten, die die KI-Funktion zu ungewollten Aktionen wie Datenabfluss verleiten. Schon der blosse Besuch einer präparierten Seite kann so Folgen haben, auch wenn der Browser selbst nicht die Ursache ist. Hinzu kommen klassische Browser-Exploits, die im nächsten Abschnitt eine Rolle spielen.
Mythos 2: "Zero-Day-Exploits sind selten und nur für gezielte Angriffe relevant"
Der Fokus auf Zero-Day-Exploits – also auf Schwachstellen, die der Öffentlichkeit noch unbekannt sind – lenkt von der eigentlichen Gefahr ab. Für einen erfolgreichen Angriff reicht häufig eine vier Tage, vier Monate oder sogar vier Jahre alte, längst bekannte Schwachstelle aus. Ältere Exploits werden sogar besonders oft eingesetzt, weil öffentlich zugänglicher Proof-of-Concept-Code oder automatisierte Exploitation-Frameworks die Verbreitung erleichtern und viele Systeme nach wie vor veraltete Software einsetzen.
Auch die reinen Zahlen sprechen dagegen, Exploits als Randerscheinung abzutun: 2025 wurden laut ZeroThreat insgesamt 48.185 CVEs veröffentlicht – rechnerisch 133 pro Tag. Allein bei Google Chrome wurden im laufenden Jahr mindestens drei aktiv ausgenutzte Schwachstellen geschlossen, die eine Remote Code Execution ermöglichten (CVE-2026-2441, CVE-2026-3910, CVE-2026-5281).
Ebenso wenig trifft zu, dass Exploits ausschliesslich gezielt und nie opportunistisch eingesetzt würden: WannaCry nutzte 2017 den längst öffentlich bekannten EternalBlue-Exploit, um weltweit massenhaft Systeme zu infizieren. Sobald ein Exploit einfach verfügbar ist, setzen Kriminelle ihn erfahrungsgemäss breit ein – unabhängig davon, ob das Ziel prominent ist. Und "gezielt" bedeutet nicht zwangsläufig "hochrangig": Wer beruflich einen Computer nutzt, kann bereits deshalb zum Ziel werden, weil sich darüber ein Einstiegspunkt ins Unternehmensnetzwerk eröffnet.
Mythos 3: "PDF-Dateien können keine Malware enthalten"
Diese Aussage ist schlicht falsch: PDF-Dateien können Schadcode enthalten, sie sind als Infektionsweg aktuell lediglich seltener anzutreffen als andere Formate. Problematisch ist zusätzlich die verbreitete Vorstellung, eine Infektion setze stets das bewusste Ausführen einer "exe"-Datei voraus. Tatsächlich können auch vermeintlich harmlose Formate, wie etwa Office-Dokumente mit externen Vorlagen oder OneNote-Dateien, als Einfallstor dienen. Und wer eine LNK-Datei mit PDF-Symbol per Doppelklick öffnet, die im Hintergrund über PowerShell Schadcode und eine Köder-PDF ausführt, hat subjektiv "nur eine PDF geöffnet" – und wird eine entsprechende Rückfrage nach ausgeführten Programmen daher plausibel verneinen. Genau diese Lücke zwischen technischer Realität und Nutzerwahrnehmung macht pauschale Entwarnungen so wirkungsvoll für Angreifer.
Die Bedrohungslandschaft verändert sich schneller als Daumenregeln
Malware-Trends verschieben sich häufig innerhalb weniger Monate. Um 2015 dominierten Flash-Malware und Java-Drive-by-Downloads, die nahezu verschwanden, sobald Browser diese Technologien nicht mehr unterstützten. Verschlüsselnde Ransomware entwickelte sich im gleichen Zeitraum von einer Randerscheinung zu einer der wirtschaftlich lukrativsten Angriffsformen, während Screenlocker-Ransomware weitgehend bedeutungslos wurde.
Aktuellere Beispiele zeigen dieselbe Dynamik: Klassische Malware-Loader verloren durch die internationale Strafverfolgungsaktion "Operation Endgame", die im Mai 2024 begann und die im Juni 2026 mit weiteren Massnahmen fortgesetzt wurde, spürbar an Bedeutung. An ihre Stelle trat verstärkt der Missbrauch legitimer Fernwartungssoftware für die initiale Infektion. Die grosse Welle OneNote-basierter Malware-Kampagnen von Ende 2022 ist inzwischen weitgehend abgeklungen. Aktuell verbreitet sind sogenannte ClickFix-Angriffe, bei denen Nutzende dazu gebracht werden, vermeintliche Captcha-Lösungen selbst als Befehl auszuführen.
Warum Pauschalaussagen der Prävention schaden
Die oben genannten Aussagen prägen über Jahre das Sicherheitsverständnis von Mitarbeitenden – und fliessen inzwischen auch in die Trainingsdaten von Sprachmodellen ein, die entsprechende Auskünfte weiterverbreiten. Verändert sich die Bedrohungslandschaft, wird genau dieses antrainierte Vertrauen zum wirksamsten Hebel für Angreifer: Nutzende, die gelernt haben, bestimmte Warnsignale zu ignorieren, lassen sich besonders leicht täuschen.
Populäre Sicherheitsmythen entstehen meist aus dem verständlichen Wunsch, in einer akuten Stresssituation schnell zu beruhigen. Langfristig untergraben sie jedoch genau das Vertrauen, das eine wirksame Malware-Prävention braucht. Unternehmen sind gut beraten, dieses Vertrauen auf zwei Säulen zu stellen: aktuelles, differenziertes Wissen bei den Mitarbeitenden und eine technische Erkennungsebene, die menschliche Fehleinschätzungen auffängt, bevor diese zu einem Schaden führen.
Partner

Kallax für Paarthurnax - Ikea sagt Unordnung in Skyrim den Kampf an

Was die Schweizer IT-Bedrohungslandschaft im August geprägt hat

Papers holt KI-Spezialisten zurück ins Team

Windows verrät Apps das Alter ihrer Nutzer

Cyberkriminelle phishen auf Whatsapp mit angeblichem Tanzwettbewerb

Die "it-sa" 2026 bringt die Cybersecurity-Community nach Nürnberg

Klingelnder Wechat-Wurm infiziert Handys noch bevor man den Anruf annimmt

Zürcher Regierung soll Smartbrillen unter die Lupe nehmen

Oomnium wird Opfer eines Cyberangriffs