Betrüger locken mit falschen Räumungsverkäufen
Eine aktuelle Betrugsmasche verspricht vermeintliche Räumungsverkäufe mit Elektroprodukten zu Schnäppchenpreisen. Die Betrüger verlangen vorab eine Reservierungsgebühr von potenziellen Opfern. Bei der Zahlung greifen sie zusätzlich Kreditkartendaten ab.
Betrüger verschicken aktuell E-Mails im Namen von Interdiscount, in denen sie grossangelegte Räumungsverkäufe versprechen. Als Grund führen sie internationale Konflikte an, die Interdiscount zu vermeintlichen Geschäftsschliessungen zwingen würden. Die Betrüger verlangen zunächst nur eine Reservierungsgebühr von 2.95 Franken, wie die Kantonspolizei Zürich auf ihrem Portal cybercrimepolice.ch mitteilt.
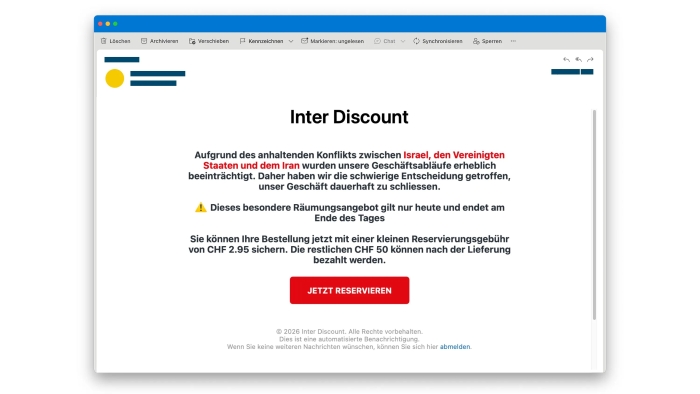
Screenshot einer betrügerischen E-Mail. (Source: zVg)
Wer dem Link in der E-Mail folgt, landet gemäss Mitteilung auf einer gefälschten Webseite. Nach einer kurzen Umfrage würden potenziellen Opfern stark vergünstigte Interdiscount-Produkte angezeigt. So sollen etwa Fernseher, Laptops und Spielkonsolen zum angeblichen Preis von 2.95 Franken erhältlich sein.
Um die Reservierungsgebühr zu bezahlen, soll das potenzielle Opfer schliesslich seine Kreditkartendaten eingeben. Diese nutzen die Betrüger dann laut Mitteilung, um einen weit höheren Betrag als die versprochenen 2.95 Franken abzubuchen.
Die Kantonspolizei Zürich empfiehlt, solche E-Mails an cybercrimepolice.ch weiterzuleiten und dann umgehend zu löschen. Man soll niemals einem Link in einer verdächtigen E-Mail folgen und auf keinen Fall sensible Daten preisgeben. Wer bereits Informationen preisgegeben hat, soll die involvierten Bankkarten sperren lassen und bei der Polizei Anzeige erstatten.
Betrüger nutzen aktuell auch Hotelbuchungsdaten, um nach Kreditkarteninformationen zu phishen. Ermöglicht wird dies durch das Booking.com-Datenleck im April 2026, wie Sie hier lesen können.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Wahrnehmung und Umsetzung von Cyberresilienz klaffen in der Schweiz auseinander

Kritische PHP-Sicherheitslücken machen Websites angreifbar

CEOs und ihre Token-Rechnungen

Postfinance muss für Stimmabdrücke Zustimmung einholen

Betrüger nutzen Hotelbuchungsdaten für Twint-Phishing

Update: Ransomware-Gruppe Akira fordert Lösegeld für Daten von über 100'000 Bundesangestellten

Clarkson, Hammond und May treffen auf Frodo, Orcs und Co.

Gestohlene Schlüssel gefährden bis zu 400'000 Wordpress-Seiten

Wie man Schatten-IT verhindert - oder sie wenigstens schützt