Parlament fordert harmonisierte Meldeverfahren für Cybervorfälle
Das Parlament hat den Bundesrat beauftragt, die Meldeverfahren für Cybervorfälle zu harmonisieren und zu vereinfachen. Der Ständerat nahm eine entsprechende Motion an, die zuvor auch schon der Nationalrat gutgeheissen hatte. Ziel ist es, den administrativen Aufwand zu verringern und Doppelspurigkeiten zu vermeiden.
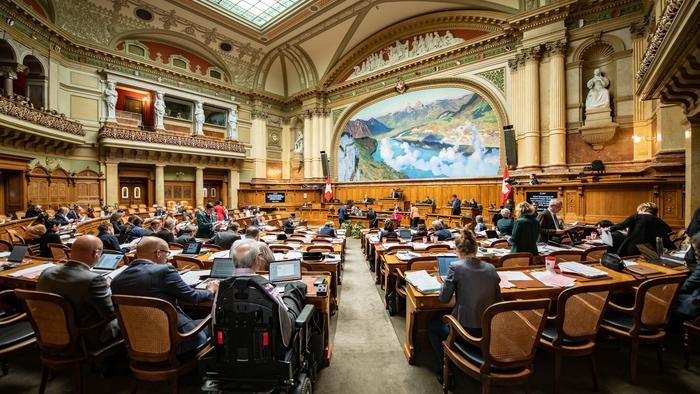
In einer Motion fordert das Parlament harmonisierte Meldeverfahren für Cybervorfälle in Unternehmen. So sollen Doppelspurigkeiten vermieden und insbesondere KMUs entlastet werden. Der Nationalrat hatte den Vorstoss bereits im März 2026 angenommen; nun hiess ihn auch der Ständerat gut, wie die Parlamentsdienste mitteilen. Der Bundesrat teile das Anliegen ebenfalls und habe die Motion zur Annahme empfohlen.
Heute seien die Meldeverfahren für Vorfälle im Cybersicherheitsbereich heterogen, begründet der Motionär Damien Cottier (FDP/NE) seinen Vorstoss. Je nach Fall seien andere Behörden zuständig, wodurch sich auch die Fristen unterscheiden würden. Das erhöhe insbesondere für KMUs den Verwaltungsaufwand, was schlussendlich dem Wirtschaftsstandort Schweiz schade.
Konkret nennt Cottier mehrere Punkte, welche die Anwendung der Meldepflichten und -verfahren für Unternehmen vereinfachen sollen. Dazu gehören gemäss dem Motionstext "ein einheitliches und koordiniertes Verfahren zur Meldung von Sicherheitsvorfällen", "harmonisierte Formulare, Fristen und Kriterien" sowie "eine strengere Effizienznorm als auf EU-Ebene".
Da beide Kammern die Motion angenommen haben, liegt es nun am Bundesrat, diese Forderungen umzusetzen.
Der Nationalrat besteht übrigens auf dem ursprünglichen Wortlaut einer Motion, die eine Identifikationspflicht beim Kauf von Schweizer Domains fordert. Der Ständerat hatte die Motion abgeschwächt, wie Sie hier lesen können.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Malware liest Kontrollserver-Adresse aus einem Gedicht

Papers verstärkt Obsidio-Team mit einem Sicherheitsexperten

Finma aktualisiert Anforderungen an Video- und Online-Identifizierungen für Banken

Asos bestätigt Datenleck nach gefälschter Push-Nachricht

Waadtländer Polizei entwirft ihre Berichte mit KI

Ricardo meldet Datenabfluss bei 890'000 Userkonten

Wieso nicht auch alltägliche Probleme maximal optimieren

Ontinue führt Monitoring-Dienst für das Dark Web ein

Google lanciert KI-Detektor