IT-SA 2026: Wie man KI-Nutzung und -Kosten unter Kontrolle bringt
Die IT-SA 2026 hat 33'000 Fachbesucher und -besucherinnen sowie 1005 Aussteller in Nürnberg zusammengebracht. Was TrendAI zu zeigen hatte und was KI-Kosten mit IT-Security zu tun haben, sagt Cybersecurity Platform Lead Europe Richard Werner.
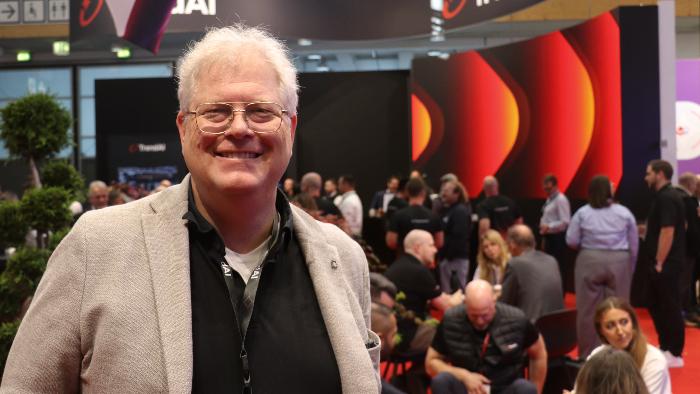
An der IT-Sicherheitsmesse IT-SA 2026, die vom 27. bis 29. Oktober 2026 in Nürnberg stattfand, tauschten sich Fachpersonen über aktuelle Bedrohungen aus und informierten sich über Schutzkonzepte und neue Lösungen. Natürlich ebenfalls vor Ort war TrendAI. Für das japanische Unternehmen standen drei Themen im Vordergrund: der Umgang mit KI, der wachsende Zeitdruck beim Schliessen von Schwachstellen und die Kontrolle über die eigene Sicherheitsinfrastruktur.
KI-Kosten rücken ins Blickfeld des CISO
Beim KI-Einsatz beschäftigt Unternehmen neben der Abwehr KI-gestützter Angriffe vor allem die eigene Nutzung. "Die zweite konkrete Frage, die uns viele Kunden stellen, ist, wie kontrolliere ich KI?", sagte Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI, im Gespräch an der Messe. Dabei geht es etwa um den Umgang mit geistigem Eigentum, die Einhaltung interner Richtlinien und die Frage, welche Anwendungen Mitarbeitende überhaupt nutzen.
TrendAI setzt dafür auf ein Gateway, das die Zugänge zu KI-Diensten steuert. Hinzu kommt die Kostenkontrolle: Unternehmen sollen besser nachvollziehen und steuern können, wo sie KI einsetzen und welche Ausgaben dadurch entstehen.
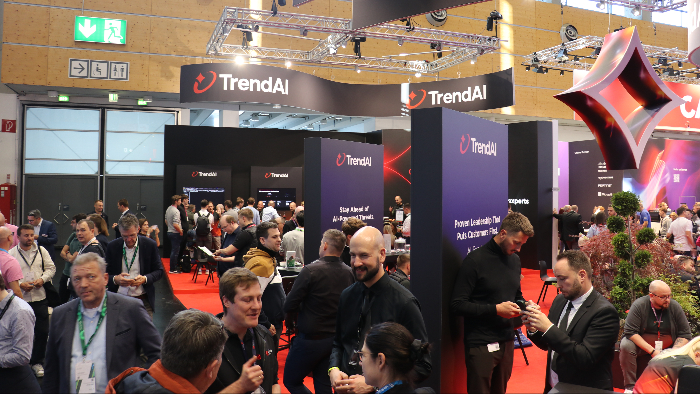
Der von TrendAI an der IT-SA 2026. (Source: Netzmedien)
Den Anstoss dazu gab laut Werner der eigene CISO. Dieser müsse die KI-Nutzung ohnehin überwachen und verfüge damit bereits über eine geeignete Grundlage, um auch die Kosten zu kontrollieren. Ein zusätzlicher Effekt: Werden KI-Budgets über den CISO beantragt, erfährt die Sicherheitsorganisation frühzeitig von neuen Projekten.
Selbst intern sei dieser Ansatz zunächst erklärungsbedürftig gewesen: Auch die eigene Geschäftsleitung habe überzeugt werden müssen, sagte Werner. TrendAI dient somit als erster Anwender. Die Anfang Oktober vorgestellte Erweiterung befand sich zum Messezeitpunkt noch in der Entwicklung und steht Kunden als Preview für Tests und Rückmeldungen zur Verfügung.
Virtuelles Patching soll Zeit verschaffen
Beim Schwachstellenmanagement erhöht KI laut Werner den Zeitdruck: Schwachstellen liessen sich schneller finden und ausnutzen, während Unternehmen Updates für kritische Systeme zunächst testen müssten. TrendAI sieht die Lösung hierfür im virtuellen Patching. Regeln an der Netzwerkschnittstelle sollen Angriffsversuche abfangen, ohne die betroffene Software zu verändern, und so Zeit für reguläre Updates verschaffen.
Neu sei die Technologie nicht, wohl aber ihre Dringlichkeit. Reguläre Patches sollten weiterhin eingespielt werden, betonte Werner. Virtuelles Patching ersetze das reguläre Patchen nicht. Die Technologie komme auch bei Altsystemen ohne verfügbare Updates beispielsweise in OT-Umgebungen zum Einsatz, in denen Änderungen an Maschinensteuerungen nicht möglich oder nicht zulässig seien.
Souveränität hängt vom Betriebsmodell ab
Keine grosse Überraschung: Auch an der diesjährigen IT-SA war die digitale Souveränität eines der Top-Themen. TrendAI war hier keine Ausnahme. Für Werner bedeutet digitale Souveränität vor allem, Datenzugriffe und Sicherheitskomponenten kontrollieren zu können. Die Anforderungen reichen von der Cloud über den Betrieb im lokalen Rechenzentrum bis zur abgeschotteten Airgap-Umgebung. TrendAI deckt nach seinen Angaben diese unterschiedlichen Betriebsmodelle ab. Ausschlaggebend sei, welche Aufgaben Kunden selbst übernehmen und welche sie einem Dienstleister überlassen wollten.
Als Einstieg in die Bestandsaufnahme bot TrendAI an der Messe zudem ein KI-Assessment an. Dieses sollte aufzeigen, welche KI-Systeme im Unternehmen eingesetzt werden und wie diese abgesichert sind. Sicherheitsverantwortliche könnten die Ergebnisse auch nutzen, um gegenüber der Geschäftsleitung weiteren Handlungsbedarf zu begründen.
Das könnte Sie ebenfalls interessieren: Wie Unternehmen Schatten-KI und Datenabflüsse in den Griff bekommen, erfahren Sie hier in diesem Bericht zu einem gemeinsamen Webinar von Netzmedien und TrendAI.
Lesen Sie hier mehr zur IT-SA 2026:
- Am Stand von Airlock: Wie KI-Agenten ins Identitäts- und Zugriffsmanagement hineinpassen
- Am Stand von Eset: Was die kritischen Gäste wissen wollen
- Am Stand von G Data: Wie man KI und menschliche Analysten in einem Managed SOC verbindet
- Am Stand von Infoguard: Wie das Souveränitäts-Thema Schweizer Anbietern Rückenwind verschafft
- Am Stand der SCSD: Was zwei Security-Grossveranstaltungen voneinander lernen können
- Am Stand von Signalfisher: Wie KI das Ethical Hacking verändert
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

IT-SA 2026: Wie KI-Agenten ins Identitäts- und Zugriffsmanagement hineinpassen

Auch Geflügel muss gewappnet sein!

IT-SA 2026: Wie man KI-Nutzung und -Kosten unter Kontrolle bringt

IT-SA 2026: Wie KI das Ethical Hacking verändert

Die Master of Swiss Apps 2026 im Gespräch

IT-SA 2026: Was zwei Security-Grossveranstaltungen voneinander lernen können

IT-SA 2026: Wie das Souveränitäts-Thema Schweizer Anbietern Rückenwind verschafft

IT-SA 2026: Was die kritischen Gäste wissen wollen

Update: Das sagen die Aussteller zur IT-SA 2026