IT-SA 2026: Wie KI das Ethical Hacking verändert
Die IT-SA 2026 hat 33'000 Fachbesucher und -besucherinnen sowie 1005 Aussteller in Nürnberg zusammengebracht. Was das Schweizer Unternehmen Signalfisher zu zeigen hatte und wie KI Bug-Bounty-Programme und Ethical Hacking verändert, sagt CEO Sandro Nafzger.
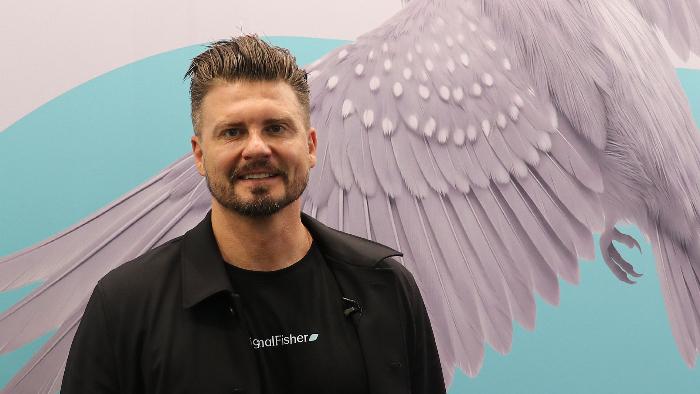
Was hat Signalfisher dieses Jahr an der IT-SA zu zeigen?
Sandro Nafzger: Für uns ist es gerade eine sehr spannende Zeit. Im April schlossen wir eine Wachstumsfinanzierung über 12 Millionen ab. Und kurz darauf - im August - folgten ein neuer Name und ein neuer Markenauftritt. Wir sind also zum ersten Mal als Signalfisher an der IT-SA. Parallel dazu haben wir intensiv an unserer Plattform und der darunterliegenden Technologie gearbeitet, was wir ebenfalls hier an der IT-SA zeigen wollen. So wollen wir auch unsere Expansion ins Ausland fördern.
Der neue Markenauftritt ist nun seit rund zwei Monaten offiziell. Erzielt er die gewünschte Wirkung?
Wir sind sehr zufrieden damit. Mit Signalfisher beginnt für uns ein neues Kapitel: Wir richten uns internationaler aus und wachsen schnell. Mit dem neuen Auftritt werden wir nun nicht mehr rein als Anbieter von Bug-Bounty-Programmen, sondern als Technologieanbieter mit einem skalierbaren Produkt wahrgenommen. Genau darum ging es uns.
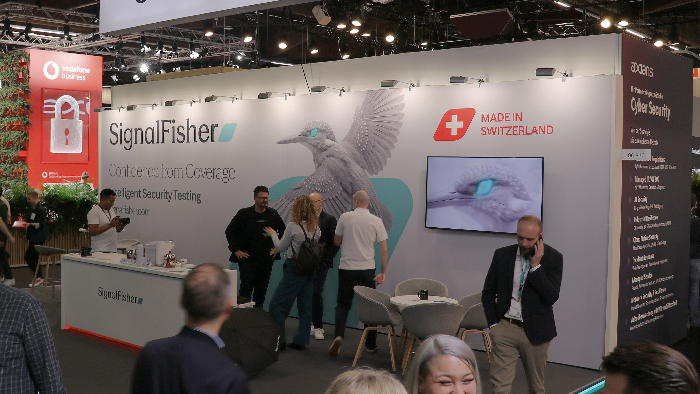
Der Stand von Signalfisher an der IT-SA 2026. (Source: Netzmedien)
Was macht diese Plattform genau?
Wir bieten eine End-to-End-Plattform für Security-Testing an. Ursprünglich orchestrierten wir ethische Hacker für Bug-Bounty-Programme. Das machen wir zwar nach wie vor. Aber wir haben dabei auch gelernt, dass die grössten Engpässe bei vielen Organisationen vor und nach dem eigentlichen Sicherheitstest liegen und dass es neue Testmöglichkeiten gibt, die wir ebenfalls zum Einsatz bringen wollen.
Was heisst das konkret für Ihr Angebot?
Security-Testing funktioniert nicht, wenn man es bloss einmal im Jahr durchführt und die Teststrategie statisch auf dem Papier existiert. Damit Testing erfolgreich sein kann, braucht es viel Kontext: Um welches IT-System geht es? Zu welchem Unternehmen gehört es? Welche Technologien, regulatorischen Anforderungen, Nutzer und Daten sind relevant? Und dieser Kontext verändert sich laufend, genauso wie die Bedrohungslage, die Angriffsoberfläche und Testmöglichkeiten. Unser KI-gestütztes System nutzt diese Informationen, um die Tests zu orchestrieren. Unsere Plattform ist fast schon wie ein lebender Organismus: ein intelligentes System, das auf Basis der verfügbaren Echtzeitdaten zu jedem Zeitpunkt die bestmögliche Teststrategie erstellt, ausführt und laufend verbessert.
Wird KI irgendwann menschliche ethische Hacker ersetzen?
Nein, das denke ich nicht. Je besser KI wird, desto wichtiger wird der Mensch. Es braucht beide Seiten. Und deshalb versuchen wir, die bestmögliche Symbiose aus menschlicher und künstlicher Intelligenz zu schaffen. Bei einem klassischen Penetrationstest verschafft sich jemand zunächst den Kontext, entwickelt eine Strategie, plant den Test und führt ihn aus. Danach werden die Ergebnisse priorisiert, validiert und in einem Bericht festgehalten. Das dauert fünf Wochen. Mit unserer KI-Plattform schaffen wir das in wenigen Stunden.
Welchen Beitrag leistet der Mensch?
Gerade im regulierten Umfeld - aber nicht nur dort - ist auch die Qualitätskontrolle entscheidend. Deshalb haben wir in jedem Schritt einen Menschen eingebunden: unsere internen Security-Spezialisten, aber auch die Community an ethischen Hackern, die wir in den vergangenen Jahren aufgebaut haben, leisten einen wichtigen Beitrag.
Die Bedrohungslage verändert sich konstant. Wie hält Ihr System Schritt?
Nicht nur die Bedrohungslage und die Angriffsoberfläche verändern sich konstant. Dasselbe gilt für die Testmöglichkeiten: Laufend kommen neue Modelle, Anbieter und Fähigkeiten hinzu. Unsere Aufgabe ist es, diese Dynamik für unsere Kunden zu managen. Wir wollen ihr vertrauenswürdiger Partner sein. Der Kunde soll nicht selbst überlegen müssen, welches Modell gerade am besten geeignet ist, um in einer bestimmten Technologie Schwachstellen zu finden. Diese Aufgabe übernehmen wir.
Mit welchem Ziel kommen Sie als Schweizer Anbieter zur IT-SA in Deutschland? Treffen Sie hier auch Schweizer Kunden oder liegt der Fokus auf der internationalen Expansion?
Uns geht es hier klar darum, das internationale Geschäft anzukurbeln. Ausserhalb der Schweiz gehören Deutschland und Österreich zu unseren Fokusmärkten. Wir wollen hier bekannter werden und neue Kundenbeziehungen aufbauen.
Wie wichtig ist die IT-SA für Schweizer Anbieter?
Um an meine Aussage von vorhin anzuknüpfen: Je besser die Technologie wird, desto wichtiger werden die Menschen und somit auch die Beziehungen untereinander. Menschen müssen sich kennen, sich vertrauen und auch Spass haben zusammen. Eine Messe wie die IT-SA bietet dafür eine schöne Möglichkeit, sich zu begegnen. Sie ermöglicht den persönlichen Austausch und schafft Sichtbarkeit.
Sie selbst sind ja auch auf der Bühne präsent. Welche Themen sprechen Sie in Ihrer Präsentation an?
Ja, sowohl ich als auch unser Field CISO Christophe Németh stehen für Signalfisher auf der Bühne. In der ersten Keynote ging es um den Generationenwechsel im Security-Testing. Schwachstellen lassen sich mittlerweile in Maschinengeschwindigkeit finden. Deshalb brauchen auch die Verteidiger intelligente Systeme. Also müssen unsere Testing-Programme adaptiv sein, damit wir sie darauf ausrichten können, wenn neue Sicherheitslücken bekannt werden. Und Németh sprach über einen anderen Wechsel: Den Erfolg eines Security-Tests sollte man nicht an der Anzahl gefundener Schwachstellen messen, sondern an der Abdeckung. Es geht also darum, wie breit, wie tief, wie oft und mit welchen Szenarien man testet. Für eine Geschäftsleitung und den Verwaltungsrat sind diese Kennzahlen viel aussagekräftiger als die Anzahl gefundener Schwachstellen.
Mit welchen Erwartungen sind Sie an die Messe gereist?
Wir wollen sichtbar sein, neue Kunden gewinnen und unsere Konzepte und Überzeugungen vermitteln. Die Messe ist eine wichtige Plattform, um mit Entscheidungsträgern ins Gespräch zu kommen. Und persönlich freue ich mich auch darauf, mit dem Team etwas zu erleben. So eine Konferenz ist auch immer ein Team-Event. Wir unternehmen etwas zusammen und treffen Bekannte, bestehende Kunden und neue Kunden. Solche gemeinsamen Erlebnisse sind gerade dann wichtig, wenn eine Firma so schnell wächst wie unsere: Im vergangenen halben Jahr sind wir von 15 auf 45 Mitarbeitende gewachsen.
Was sollen Besucherinnen und Besucher von Ihrem Stand mitnehmen?
Dass es Spass macht, mit uns zusammenzuarbeiten. Bei Signalfisher steht der Mensch im Mittelpunkt. Persönliche Kundenkontakte und Beziehungen sind uns sehr wichtig. Die Zusammenarbeit soll allen Beteiligten Freude machen und grossen Mehrwert bringen. Zugleich hoffe ich, dass wir vermitteln können, was unser Produkt weltweit einzigartig macht. Das hängt eng mit unserer Entstehungsgeschichte zusammen: Wir sind im Jahr 2020 als Beratungsfirma gestartet und wurden schnell zum Managed Service Provider. Das hat lange nicht skaliert. Aber genau diese Arbeit hat uns die Datengrundlage und die Playbooks verschafft, auf denen wir unser Produkt heute aufgebaut haben. Wir haben viel investiert in unsere Technologie und die Produktisierung von unserem Angebot. Die Früchte dieser Arbeit bringen wir nun auf den Markt.
Lesen Sie hier mehr zur IT-SA 2026:
- Am Stand von Airlock: Wie KI-Agenten ins Identitäts- und Zugriffsmanagement hineinpassen
- Am Stand von Eset: Was die kritischen Gäste wissen wollen
- Am Stand von G Data: Wie man KI und menschliche Analysten in einem Managed SOC verbindet
- Am Stand von Infoguard: Wie das Souveränitäts-Thema Schweizer Anbietern Rückenwind verschafft
- Am Stand der SCSD: Was zwei Security-Grossveranstaltungen voneinander lernen können
- Am Stand von TrendAI: Wie man KI-Nutzung und -Kosten unter Kontrolle bringt
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

IT-SA 2026: Was die kritischen Gäste wissen wollen

Update: Das sagen die Aussteller zur IT-SA 2026

IT-SA 2026: Wie KI das Ethical Hacking verändert

IT-SA 2026: Wie man KI-Nutzung und -Kosten unter Kontrolle bringt

Die Master of Swiss Apps 2026 im Gespräch

IT-SA 2026: Was zwei Security-Grossveranstaltungen voneinander lernen können

IT-SA 2026: Wie das Souveränitäts-Thema Schweizer Anbietern Rückenwind verschafft

IT-SA 2026: Wie KI-Agenten ins Identitäts- und Zugriffsmanagement hineinpassen

IT-SA 2026: Wie man KI und menschliche Analysten in einem Managed SOC verbindet