Zertifikate sicher verwalten, Risiken früh erkennen
Abgelaufene Zertifikate können Geschäftsprozesse unterbrechen, Zugriffe blockieren und Sicherheitslücken öffnen. Swiss Post Cybersecurity automatisiert mit Certificate Lifecycle Management (CLM) die Verwaltung über den gesamten Lebenszyklus – mit einer europäischen Lösung und weniger IT-Aufwand.
Digitale Zertifikate sind die unsichtbare Grundlage moderner IT-Infrastrukturen. Sie ermöglichen verschlüsselte Kommunikation, authentifizieren Systeme und schaffen Vertrauen zwischen Anwendungen, Geräten und Diensten. Gleichzeitig wird ihre Verwaltung zunehmend komplexer:
- Die Zahl der Zertifikate steigt explosiv; in einigen Unternehmen ist die Anzahl der Maschinenidentitäten bereits 60-mal höher als die der menschlichen Identitäten.
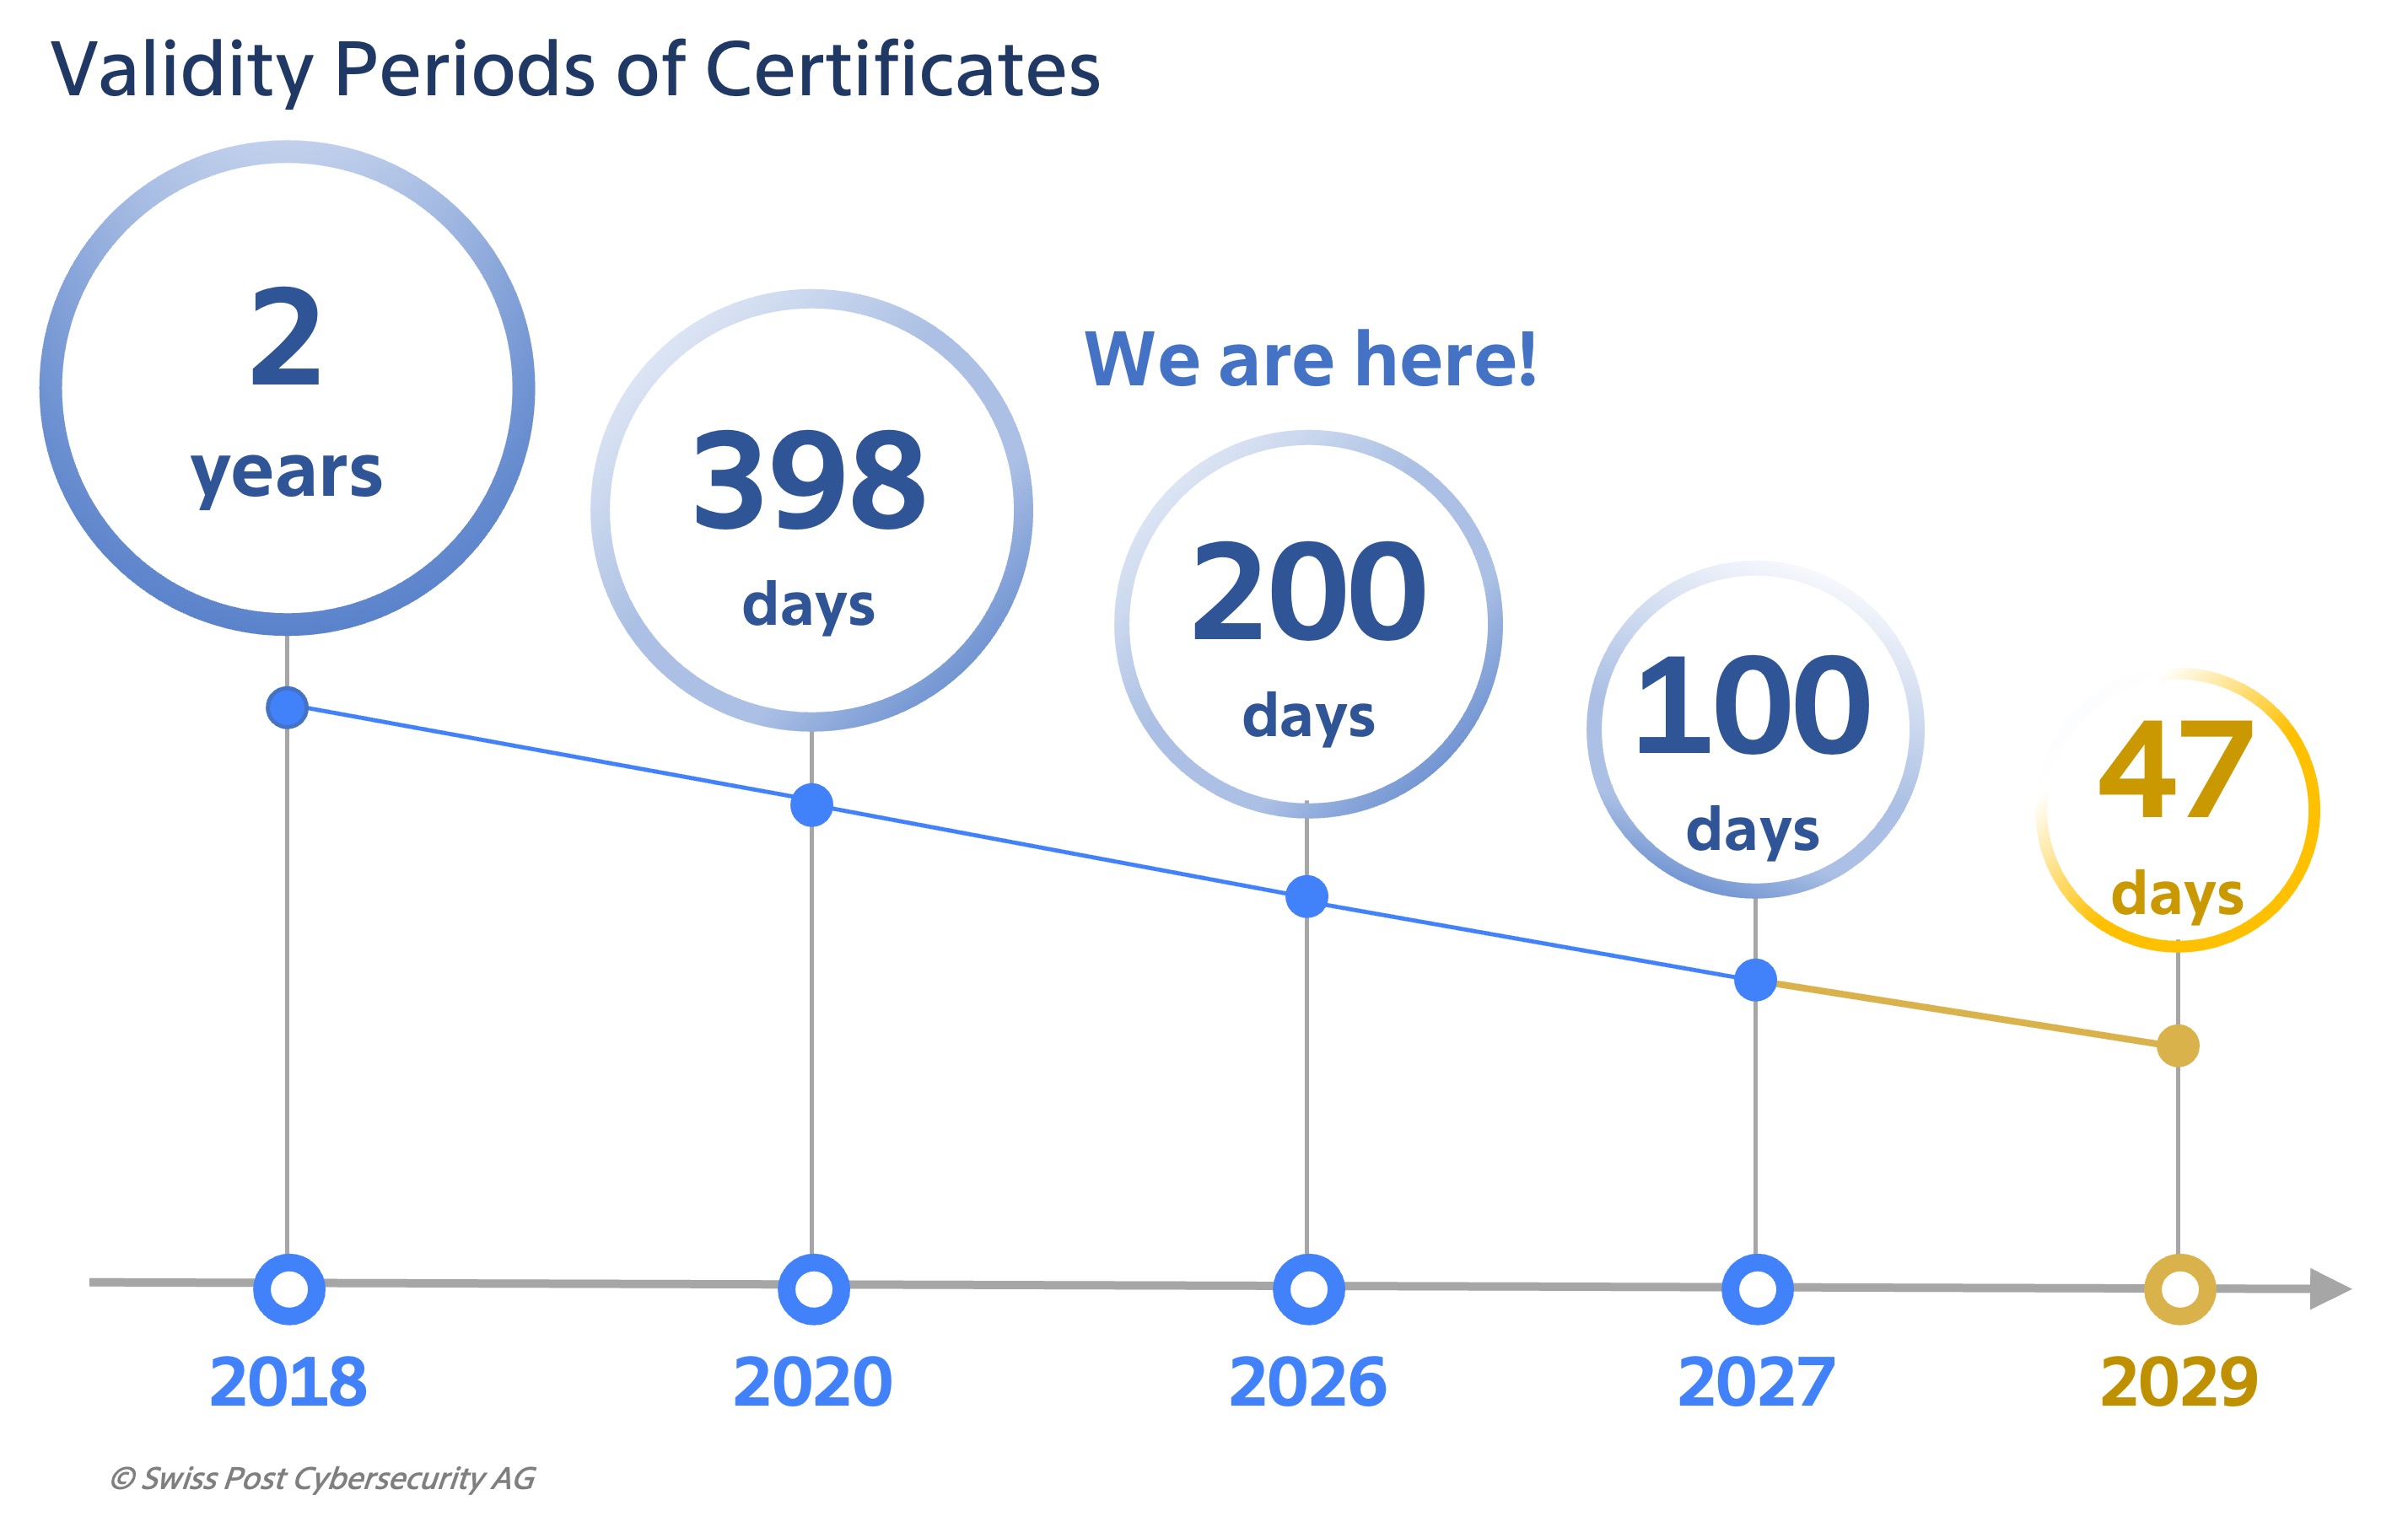
- Ihre Gültigkeitsdauer sinkt drastisch, 2018 waren es 2 Jahre, heute noch 200 Tage und 2029 werden es nur noch 47 Tage sein.
- Die regulatorischen Anforderungen nehmen zu.
- Durch den Übergang zur post-quanten Kryptografie müssen Tausende von Zertifikaten ersetzt werden.
Für IT-Abteilungen bedeutet das mehr Aufwand und ein wachsendes Risiko für Sicherheitslücken. Ein abgelaufenes Zertifikat kann folgenschwere Auswirkungen haben wie den Verlust an Zugriffsrechten oder Ausfälle.
Swiss Post Cybersecurity adressiert diese Herausforderungen mit seinem automatisierten Certificate Lifecycle Management (CLM). Die Lösung schafft Transparenz über sämtliche Zertifikate und automatisiert wiederkehrende Prozesse.
Paul Such, CEO von Swiss Post Cybersecurity
Mit Certificate Lifecycle Management erhalten Unternehmen die Kontrolle über ihre Zertifikatslandschaft zurück – bevor abgelaufene, falsch konfigurierte oder nicht richtlinienkonforme Zertifikate den Betrieb gefährden.
Zentraler Überblick anstelle von Zertifikatschaos
Die CLM-Lösung von Swiss Post Cybersecurity erfasst Zertifikate über unterschiedliche Architekturen hinweg, führt sie in einem zentralen Inventar zusammen und kann bereits bestehende PKIs nutzen. IT-Teams erhalten einen Überblick darüber,
- welche Zertifikate vorhanden sind und wo sie eingesetzt werden
- wem sie gehören und wer für die Erneuerung zuständig ist
- wann sie ablaufen
- und wo Handlungsbedarf besteht (Compliance, schwache Algorithmen).
Risiken wie nicht autorisierte Certificate Authorities oder Verstösse gegen definierte Richtlinien lassen sich frühzeitig erkennen.
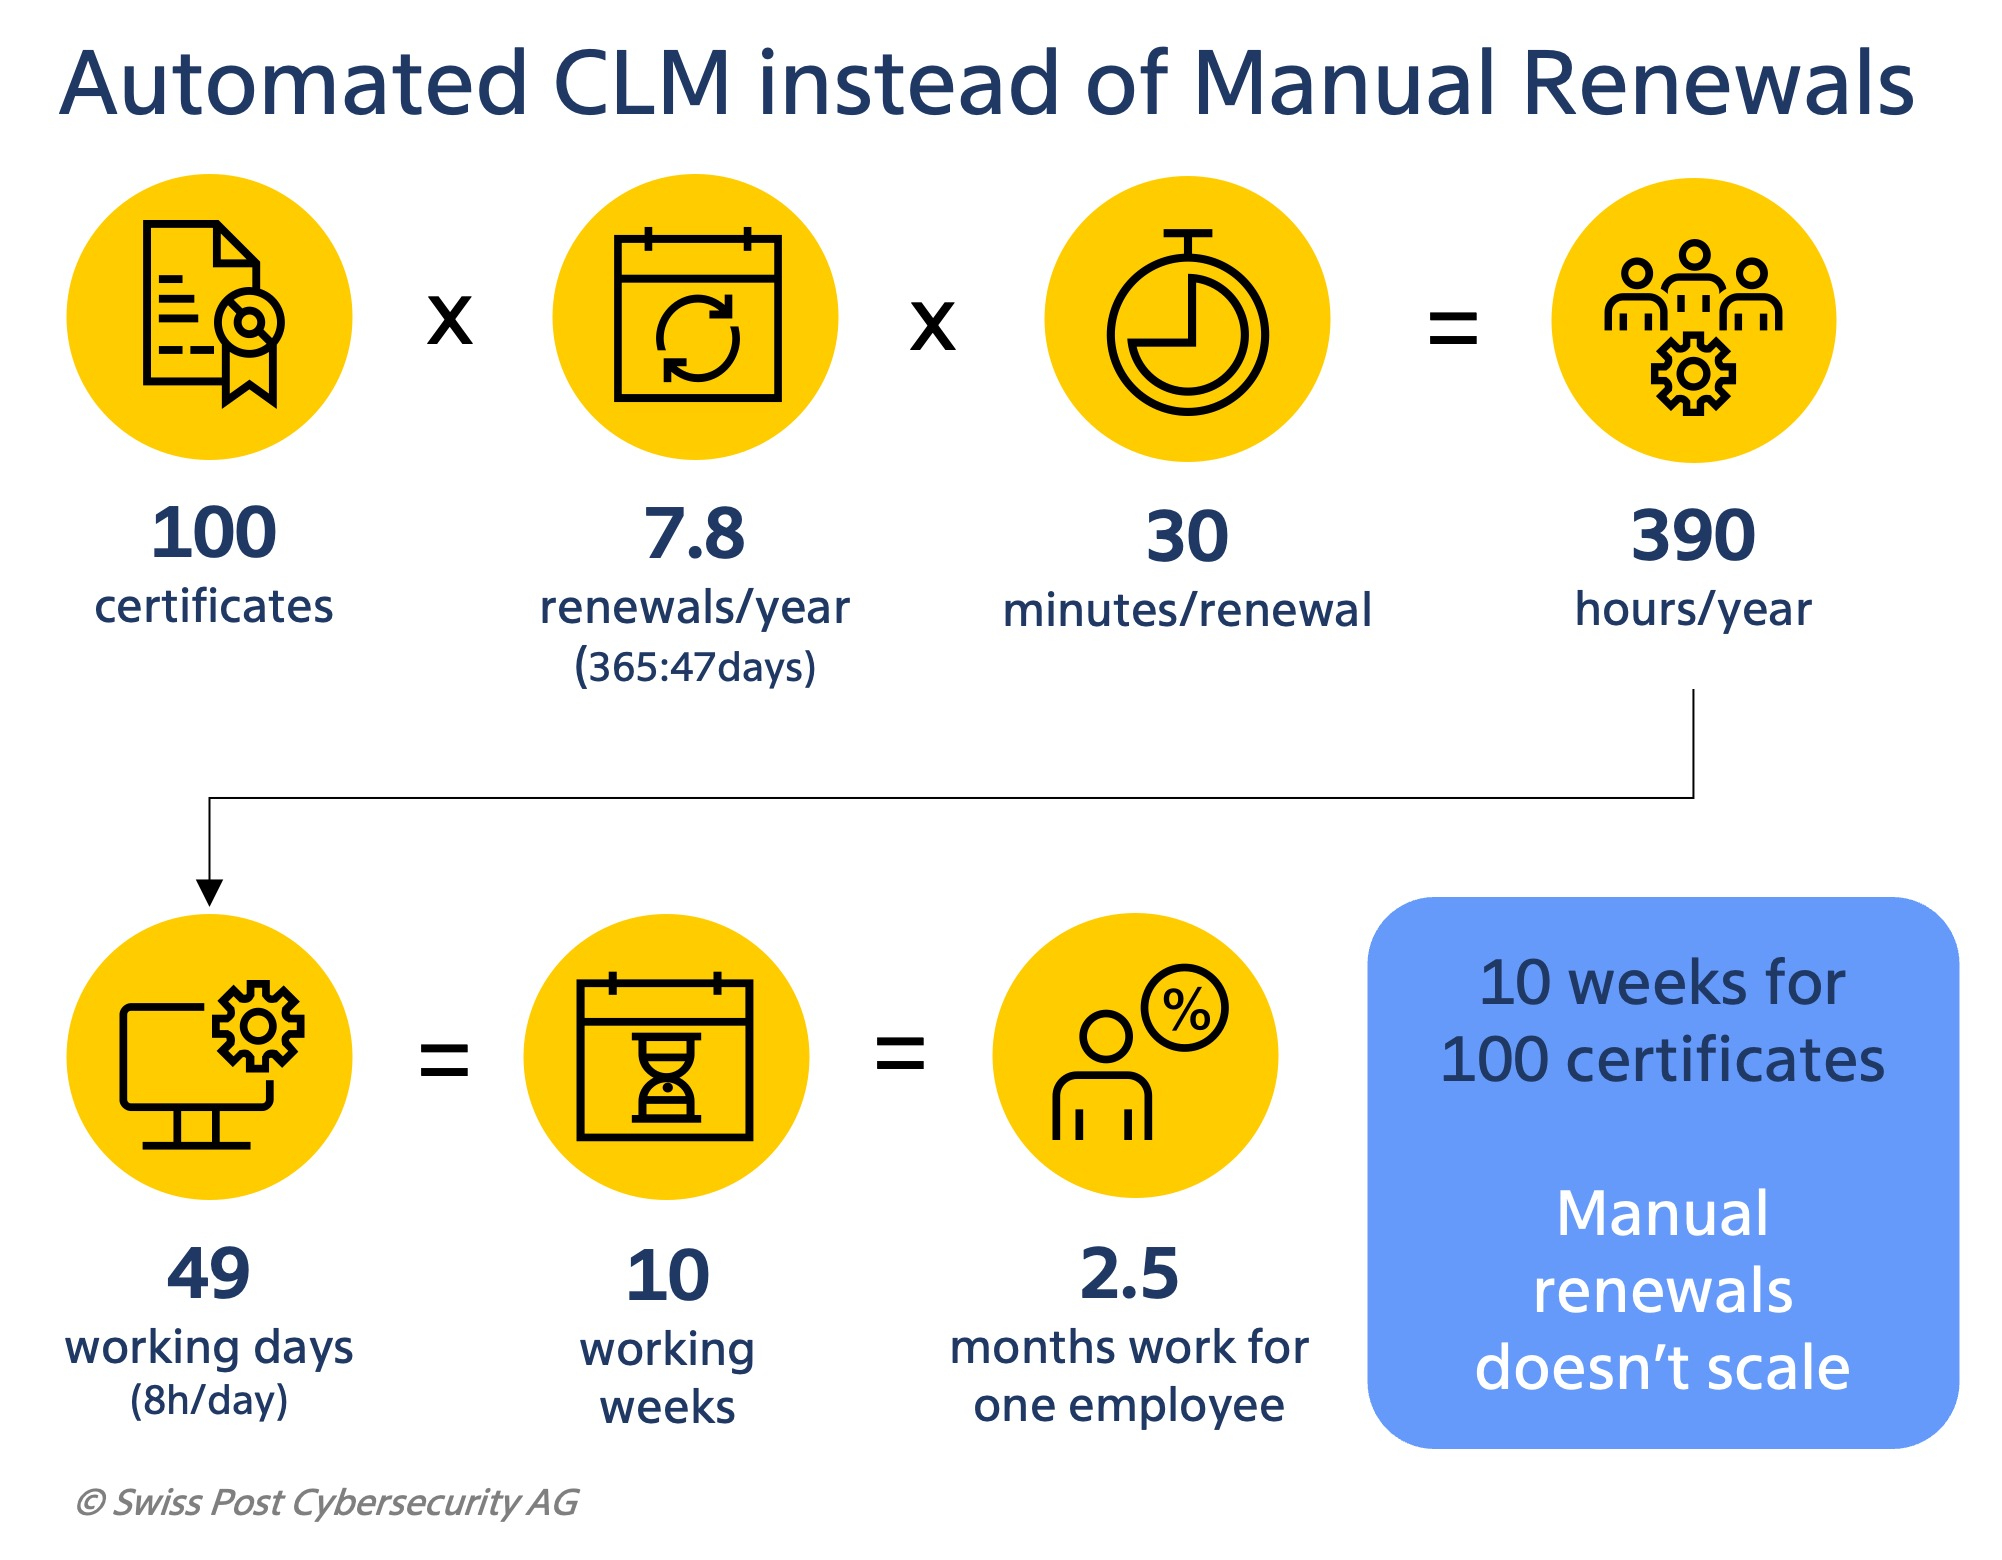
CLM automatisiert den Lebenszyklus von der Ausstellung über die Erneuerung bis zum Widerruf. Dadurch werden repetitive Aufgaben reduziert und Fehlerquellen eliminiert. Benachrichtigungen, definierte Policies und automatisierte Workflows sorgen dafür, dass Zertifikate nicht erst dann zum Thema werden, wenn es bereits zu einem Systemunterbruch gekommen ist.
Audit-ready und compliant
Zertifikate sind ein Bestandteil der Sicherheitsarchitektur und damit zunehmend auch ein Governance- und Compliance-Thema. Eine zentrale Inventarisierung und nachvollziehbare Verwaltung unterstützen Unternehmen dabei, ihre Assets zu kontrollieren und Audit-Anforderungen besser zu erfüllen.
Die Lösung von Swiss Post Cybersecurity bietet dafür Funktionen in den Bereichen Audit, Governance und Automatisierung. So können Zuständigkeiten und Berechtigungen definiert, Genehmigungsprozesse abgebildet und Richtlinien durchgesetzt werden. Für Unternehmen, die regulatorischen Anforderungen wie NIS2 oder DORA unterliegen, wird eine strukturierte Verwaltung der Zertifikate damit zu einem wichtigen Bestandteil ihrer Sicherheitsorganisation.
Europäische Technologie, Schweizer Betrieb
Die CLM-Lösung von Swiss Post Cybersecurity basiert auf der Plattform von Evertrust, einem französischen Anbieter von Cybersicherheitslösungen, dem auch SwissSign vertraut; Swiss Post Cybersecurity ist seit Mai 2026 autorisierter Implementierungs- und Hosting-Partner. Die CLM-Instanzen werden in der privaten Infrastruktur von Swiss Post Cybersecurity in der Schweiz gehostet.
Haben wir Sie neugierig gemacht? Möchten Sie mehr zu CLM wissen oder eine CLM-Demo buchen?
Melden Sie sich heute noch an.

Freiburger Polizei deckt umfangreichen Onlinebetrug mit gestohlenen Bankdaten auf

Citrix bestätigt Netscaler-Sicherheitslücken

Cyberkriminelle erpressen FBI mit angeblich abgegriffenen Daten

KI-Agenten greifen Hunderte Onlineshops an und stehlen Kreditkartendaten

Twint, SMG und die SKP starten Kampagne gegen Onlinebetrug

Telko-Branche hält nicht viel von Multi-Vendor-Pflicht für mehr Cybersicherheit

OpenAIs Agenten posten Bilder von Usern online

Schwedische Promis plädieren für mehr Unhöflichkeit - der Cybersecurity zuliebe

Die Sensefrau und der Enshittificator