Was die Schweizer IT-Bedrohungslandschaft im September geprägt hat
Nur wer weiss, welche Gefahren lauern, kann diesen effektiv entgegentreten. Der monatliche Bedrohungsradar von SwissCybersecurity.net zeigt, wovor man sich hüten sollte. Was im September die Schweizer Bedrohungslandschaft prägte, sagt Raphael Hauser, CISO von Abraxas.

Was waren in den vergangenen Monaten die grössten IT-Bedrohungen für Schweizer Unternehmen?
Raphael Hauser: Besonders auffällig ist die Ausnutzung von Schwachstellen in verbreiteten und exponierten Technologien. Der Angriff auf Sharepoint-Server der Bundesverwaltung, bei dem rund 200 Konten kompromittiert wurden, zeigt die Relevanz solcher Lücken. Auch der Kanton Graubünden war mit einem vergleichbaren Angriff konfrontiert. Neu ist vor allem die Kombination: Schwachstellen, gestohlene Identitäten und Social Engineering greifen zunehmend ineinander.
Wie kann man sich davor am besten schützen?
Die Grundlagen bleiben entscheidend: konsequentes Vulnerability- und Patchmanagement, möglichst wenig exponierte Systeme, starke Authentisierung und minimale Berechtigungen. Besonders privilegierte Konten müssen geschützt und überwacht werden. Ebenso wichtig ist die Betrachtung kritischer Abhängigkeiten. Unternehmen sollten wissen, welche externen Dienste, Plattformen und Softwarekomponenten unverzichtbar sind. Cybersecurity ist damit auch eine Frage der Resilienz.
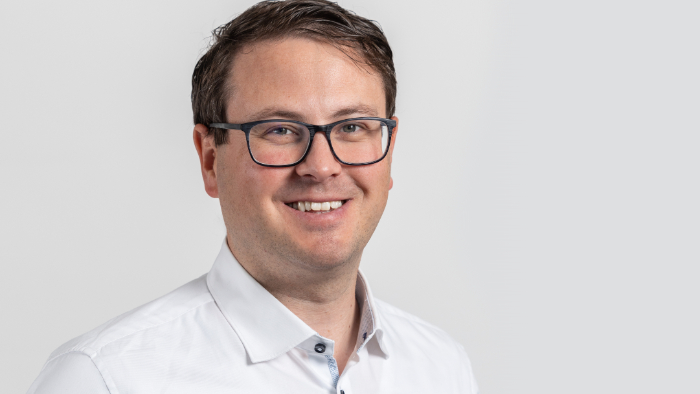
Raphael Hauser, CISO von Abraxas. (Source: zVg)
Welche Lehren können wir aus den Cybervorfällen des vergangenen Monats ziehen?
Eine wichtige Lehre lautet: Vertrautheit ist kein Sicherheitsargument. Gerade weit verbreitete Technologien sind für Angreifer attraktiv. Der Fall Sharepoint zeigt, wie schnell eine Schwachstelle zu einem Geschäftsrisiko werden kann. Abhängigkeiten zwischen Anwendungen, Dienstleistern und Infrastrukturen können die Auswirkungen verstärken. Unternehmen müssen deshalb nicht nur Angriffe verhindern, sondern sicherstellen, dass kritische Prozesse bei Ausfällen weiter funktionieren.
Was sollten Schweizer Unternehmen jetzt tun – in Bezug auf die IT-Sicherheit?
Ich würde drei Dinge priorisieren: Erstens die Angriffsfläche kennen und exponierte Systeme auf Schwachstellen prüfen. Zweitens Identitäten und privilegierte Zugänge absichern. Drittens kritische Abhängigkeiten sowie Wiederanlauf- und Notfallprozesse überprüfen. Legacy-Systeme und Applikations-Extensions verschwinden nicht automatisch mit der Einführung neuer Technologien. Sie müssen bewusst bewertet, abgesichert oder abgelöst werden.
Wie wird sich die Bedrohungslandschaft in den nächsten Monaten wohl entwickeln?
Ich erwarte eine weitere Beschleunigung. Angreifer werden bekannte Schwachstellen schneller automatisiert ausnutzen und kompromittierte Identitäten für Folgeangriffe einsetzen. Gleichzeitig wird künstliche Intelligenz beide Seiten beeinflussen: Sie senkt für Angreifer die Hürden bei Aufklärung, Social Engineering und Angriffen, bietet aber auch neue Möglichkeiten für die Verteidigung. Damit werden Früherkennung und schnelle Entscheidungen noch wichtiger.
Welche Cyberrisiken oder -bedrohungen haben Sie derzeit besonders im Blick?
Besonders im Blick habe ich die Kombination aus Identitätsangriffen, Schwachstellen in Plattformen und kritischen digitalen Abhängigkeiten. Dazu kommt der Umgang mit KI-Systemen: Wo dürfen wir ihren Entscheidungen vertrauen, wo braucht es menschliche Kontrolle? Cybersecurity muss deshalb stärker strategisch gedacht werden. Es geht nicht nur darum, einzelne Systeme zu schützen, sondern die digitale Handlungsfähigkeit des Unternehmens auch unter Angriffen zu erhalten.
Was 2026 bisher geschah
- Was die Schweizer IT-Bedrohungslandschaft im August geprägt hat, lesen Sie hier (eine Einschätzung von Christian Malatesti, CISO von Swiss Life Asset Managers).
- Was die Schweizer IT-Bedrohungslandschaft im Juni geprägt hat, lesen Sie hier (eine Einschätzung von Oliver Schmid, CISO der Universität Zürich).
- Was die Schweizer IT-Bedrohungslandschaft im Mai geprägt hat, lesen Sie hier (eine Einschätzung von Andreas Steinmann, CISO von V-Zug).
- Was die Schweizer IT-Bedrohungslandschaft im April geprägt hat, lesen Sie hier (eine Einschätzung von Luca Cappiello, Head of Security bei Aveniq).
- Was die Schweizer IT-Bedrohungslandschaft im März geprägt hat, lesen Sie hier (eine Einschätzung von Marcel Bucher, CISO von BDO).
- Was die Schweizer IT-Bedrohungslandschaft im Februar geprägt hat, lesen Sie hier (eine Einschätzung von Manuel Köpfli, CISO der Basler Verkehrs-Betriebe BVB).
- Was die Schweizer IT-Bedrohungslandschaft im Januar geprägt hat, lesen Sie hier (eine Einschätzung von Umut Yilmaz, CISO der Berner Kantonalbank BEKB).
Was die Schweizer Bedrohungslandschaft in den vergangenen Jahren geprägt hat, erfahren Sie hier.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Ethische Hacker von unethischen Hackern mit ethikfreien KI-Agenten gehackt

Die Olympischen Meerschweinchen-Spiele sind eröffnet

BACS sensibilisiert für Risiken von zu viel Offenheit im Netz

Das war der Jurytag von Best of Swiss Software 2026

Anapaya lanciert SCION-Lösung für sicheren Unternehmenszugriff

Schweizer Microsoft-Kunden geraten vergleichsweise häufig ins Visier von Cyberkriminellen

Schweizer Behörden beteiligen sich an Zerschlagung der Ransomware-Gruppe "KillSec"

Update: OpenAIs ausser Kontrolle geratene KI-Agenten ziehen weitere Kreise

Was die Schweizer IT-Bedrohungslandschaft im September geprägt hat